DDoS saldırısı nedir?
DDoS saldırısı (Distributed Denial of Service Attack - Dağıtık Hizmet Reddi Saldırısı), belirli bir kaynağın (kurban olarak adlandırılır) hizmetlerini durdurmayı veya kısmen geciktirmeyi ve bu hizmetleri hedef kullanıcıları için erişilemez hale getirmeyi amaçlayan bir siber saldırıdır.
En yaygın kurbanlar tanınmış web sunucularıdır; amaç, hedef alınan sunucuyu veya sanal kaynağı aşırı yükleyerek internetten gelen istekleri yerine getiremez hale getirmektir.
Bu, işinizi nasıl etkileyebilir?
Müşteri kaybı
İtibar zedelenmesi
Finansal kayıplar
Sistemimiz nasıl çalışır?

DDoS saldırı türleri
TCP:
- Invalid TCP MSS
- Invalid TCP WIN
- Invalid TCP SEQ
- TCP Statefull check
- Fragmented ACK Attack
- Booters TCP Flood
- TCP SYN+ACK Flood
- TCP FIN Flood
- TCP RESET Flood
- TCP ACK + PSH Flood
- TCP Fragments
- HTTP Flood
- HTTPS Flood
- Brute Force
- Connection Flood
- Low rate attack
- Slowloris Flood
- Apache Killer
- Buffer Overflow Attack
- LOIC (Low Orbit Ion Cannon)
UDP:
- Booters UDP scripts
- Invalid Checksum
- Invalid TTL
- Invalid Packet size
- HPING3 flooder
- UDP null packets
- DNS Reflection
- NTP Reflection
- SSDP Reflection
- MSSQL Reflection
- Portmap Reflection
- Chargen Reflection
- SNMP Reflection
- Bittorrent Reflection
- Memcached Reflection
- TFTP Reflection
- RIP Reflection
- LDAP Reflection
Diğer:
- IP Spoofed packets
- ICMP port unreachable
- ICMP flood
- Smurf Attack
- Ping of Death
- Teardrop Attack
- SIP Attacks
- IPSec Attacks
Müşterimizin IP adresine yönelik, şimdiye kadar bilinenlerden farklı her yeni DDoS saldırı türünde, zararlı trafiği durdurmak için filtreleme uyguluyoruz. Tespit edilen tehdit ardından tüm mevcut müşteriler için otomatik olarak kaydedilir. Böylece tüm ağ ve altyapı, her yeni DDoS saldırı türüne karşı, ilk kez tespit edildiği andan itibaren korunur.
Çözüm
S3 Company'nin kendine ait bir DDoS koruma sistemi vardır.
Çoğu başarılı ürün gibi bu sistem de mevcut çözümlerden daha iyisine duyulan ihtiyaçtan doğdu.
Deneyimimiz, sunucularımızın her gün DDoS saldırılarına maruz kalmaya başladığı 2014 yılına dayanmaktadır. Mevcut birkaç güvenlik duvarı (firewall) sistemini test ettik, ancak hepsinin pek çok eksiği vardı (çoğunlukla saldırıları durduramıyorlardı).
Çözüm, kendi DDoS koruma sistemimizi geliştirmekti; çünkü yeni bir saldırı türüne karşı koyarken en önemli unsurlar, tepki süresi ve hızla değişiklik yapabilme yeteneğidir. Sistemimiz trafiği gerçek zamanlı olarak analiz eder ve yeni kuralların ve filtrelerin hızla eklenmesine olanak tanır.
DDoS koruma çözümümüz neden işe yarıyor?
Müşterilerimizin işletmelerine yönelik, bugüne kadar bilinenlerden farklı her yeni DDoS saldırısı türünde, kötü amaçlı trafiği durdurmak için filtreleme uyguluyoruz.
Ardından yeni tehdit, mevcut tüm müşteriler için otomatik olarak kayıt altına alınır.
Böylece tüm ağ ve altyapı, yeni DDoS saldırısı türleri ilk kez tespit edildikleri anda bunlara karşı korunur.
Bize güvenen farklı türdeki işletmeler ve güncelleme politikamız sayesinde, DDoS saldırılarına karşı çözümümüz iyice olgunlaşmış, defalarca test edilmiş, sürekli geliştirilmiş ve yeni saldırılara karşı her zaman güncel bir çözümdür.
Koruma çözümümüzün avantajları
-
1Kolay aktivasyon - mevcut iletişim ekipmanınızı yeniden yapılandırmanıza gerek yoktur
-
2DDoS korumasının aktivasyonu öncesinde ve sonrasında danışmanlık ve tam destek
-
3Trafiğiniz asla blackhole'a yönlendirilmez!
-
4Küme (cluster) teknolojisi sayesinde sınırsız ölçeklenebilirlik
-
5Cihazların Katman 2 (bridge) ve Katman 3 (routing) üzerinde çalışabilme imkânı
-
610G / 40G / 100G / 400G port seçeneği
-
7Yedeklilik - Cihazlar arasında tam replikasyonlu, Master-Master tipi Yüksek Erişilebilirlik (High Availability)
-
8Müşteriler için koruma yapılandırmasını değiştirme imkânı sunan etkileşimli web paneli
Teknik parametreler
- Özel ağ yığınına (network stack) sahip Linux tabanlı sistemler
- Ham (raw) filtreleme için donanım hızlandırmalı ağ adaptörleri
- Çift yönlü ve tek yönlü trafik analizi ve filtreleme seçeneği
- RFC tasarımı ve parametreleriyle tam uyumlu
- 1000 Gbps'e kadar saldırıları durdurur
DDoS koruma çözümümüz birkaç farklı şekilde sunulabilir
S3 tarafından sağlanan internet bağlantısı - bir saldırı durumunda trafik otomatik olarak filtrelendiğinden müşteri yalnızca temiz trafik alır ve saldırıdan haberi bile olmaz.
İki seçenek bulunmaktadır:
- Statik - IP adreslerimizin sağlanması yoluyla
- Dinamik - BGP aracılığıyla

Teknik yapılandırma yöntemi
- S3'te sunucu colocation hizmeti (fiziksel veya sanal sunucu kiralama) - internet bağlantısı, S3 Data Center'da veya iş ortağı veri merkezlerinden birinde cross-connect üzerinden kurulur
- Müşteri tesisine fiziksel ekipman kurulumu - kendi ağlarındaki saldırıları filtrelemek üzere ekipman kurabilecek yeterli internet kapasitesine sahip telekom operatörleri ve kurumsal müşteriler için uygundur.
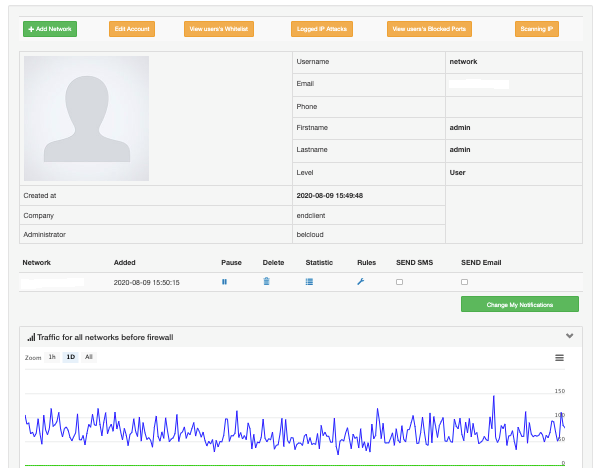
Kullanıcı portalı hakkında daha fazla bilgi
S3 tarafından geliştirilen bu self-servis portal, müşteriyi koruyan cihaz kümesini izlemenize olanak tanır.
Portalın avantajları:
- kullanıcı adı ve şifre ile kolay erişim
- trafik grafiklerinin (temiz ve zararlı) izlenebilmesi
- her saldırıya ilişkin ayrıntılı bilgi listesi
- bir olay durumunda e-posta ve SMS ile bildirim
- DDoS korumasının doğrudan yönetimi - kuralları durdurma ve çalıştırma, statik filtreleri etkinleştirme, IP adresleri ve ağlar için kara & beyaz liste.
Müşterilerimiz
Müşterilerimiz, iş dünyasının her alanından yüzlerce kuruluştan oluşmaktadır:
- Bankalar ve finans kuruluşları
- Kamu kurumları
- E-ticaret siteleri
- Medya kuruluşları
- Oyun sunucuları ve çok daha fazlası.

Mesajınız başarıyla gönderildi!
En kısa sürede size dönüş yapacağız


.svg)
.svg)