Was ist ein DDoS-Angriff?
Ein DDoS-Angriff (Distributed Denial of Service Attack) ist ein Hackerangriff, der darauf abzielt, die Dienste einer bestimmten Ressource (des sogenannten Opfers) lahmzulegen oder teilweise zu verlangsamen, sodass sie für ihre eigentlichen Nutzer nicht mehr erreichbar sind.
Die häufigsten Opfer sind bekannte Webserver. Ziel ist es, den angegriffenen Server oder die virtuelle Ressource so zu überlasten, dass Anfragen aus dem Internet nicht mehr verarbeitet werden können.
Welche Folgen kann das für Ihr Unternehmen haben?
Kundenverlust
Reputationsschaden
Finanzielle Verluste
Wie funktioniert unser System?

Arten von DDoS-Angriffen
TCP:
- Invalid TCP MSS
- Invalid TCP WIN
- Invalid TCP SEQ
- TCP Statefull check
- Fragmented ACK Attack
- Booters TCP Flood
- TCP SYN+ACK Flood
- TCP FIN Flood
- TCP RESET Flood
- TCP ACK + PSH Flood
- TCP Fragments
- HTTP Flood
- HTTPS Flood
- Brute Force
- Connection Flood
- Low rate attack
- Slowloris Flood
- Apache Killer
- Buffer Overflow Attack
- LOIC (Low Orbit Ion Cannon)
UDP:
- Booters UDP scripts
- Invalid Checksum
- Invalid TTL
- Invalid Packet size
- HPING3 flooder
- UDP null packets
- DNS Reflection
- NTP Reflection
- SSDP Reflection
- MSSQL Reflection
- Portmap Reflection
- Chargen Reflection
- SNMP Reflection
- Bittorrent Reflection
- Memcached Reflection
- TFTP Reflection
- RIP Reflection
- LDAP Reflection
Sonstige:
- IP Spoofed packets
- ICMP port unreachable
- ICMP flood
- Smurf Attack
- Ping of Death
- Teardrop Attack
- SIP Attacks
- IPSec Attacks
Bei jeder neuen, von den bisher bekannten abweichenden Art von DDoS-Angriff auf die IP-Adresse eines unserer Kunden setzen wir eine Filterung ein, die den schädlichen Datenverkehr stoppt. Die erkannte Bedrohung wird anschließend automatisch für alle bestehenden Kunden registriert. So sind das gesamte Netz und die gesamte Infrastruktur vor jeder neuen Art von DDoS-Angriff geschützt, sobald diese zum ersten Mal erkannt wurde.
Die Lösung
S3 Company verfügt über ein eigenes DDoS-Schutzsystem.
Wie die meisten erfolgreichen Produkte entstand auch dieses aus dem Bedarf an einer besseren Lösung als den derzeit verfügbaren.
Unsere Erfahrung reicht bis ins Jahr 2014 zurück, als unsere Server täglich Ziel von DDoS-Angriffen wurden. Wir haben mehrere bestehende Firewall-Systeme getestet, doch alle hatten zahlreiche Schwächen (vor allem konnten sie Angriffe nicht zuverlässig stoppen).
Die Lösung bestand darin, ein eigenes System für den DDoS-Schutz zu entwickeln, denn bei der Abwehr einer neuen Angriffsart kommt es vor allem auf die Reaktionszeit und die Möglichkeit an, schnell Änderungen vorzunehmen. Unser System analysiert den Datenverkehr in Echtzeit und ermöglicht es, neue Regeln und Filter schnell hinzuzufügen.
Warum funktioniert unsere DDoS-Schutzlösung?
Bei jeder neuen Art von DDoS-Angriff auf das Geschäft eines unserer Kunden, die sich von den bisher bekannten unterscheidet, setzen wir eine Filterung ein, die den schädlichen Datenverkehr stoppt.
Die neue Bedrohung wird anschließend automatisch für alle bestehenden Kunden erfasst.
So sind das gesamte Netzwerk und die gesamte Infrastruktur vor allen neuen Arten von DDoS-Angriffen geschützt, sobald diese zum ersten Mal erkannt werden.
Dank der unterschiedlichen Arten von Unternehmen, die uns vertrauen, und unserer Aktualisierungspolitik ist unsere Lösung gegen DDoS-Angriffe ausgereift, vielfach getestet, laufend verbessert und stets auf neue Angriffe abgestimmt.
Vorteile unseres Schutzes
-
1Einfache Aktivierung – keine Neukonfiguration Ihres vorhandenen Kommunikations-Equipments erforderlich
-
2Beratung und umfassender Support vor und nach der Aktivierung des DDoS-Schutzes
-
3Ihr Datenverkehr wird niemals per Blackholing verworfen!
-
4Unbegrenzte Skalierbarkeit durch Cluster-Technologie
-
5Betrieb der Geräte auf Layer 2 (Bridge) und Layer 3 (Routing) möglich
-
6Ports mit 10G / 40G / 100G / 400G möglich
-
7Redundanz – Hochverfügbarkeit (High Availability) vom Typ Master-Master mit vollständiger Replikation zwischen den Geräten
-
8Interaktives Web-Panel für Kunden mit der Möglichkeit, die Schutzkonfiguration zu ändern
Technische Parameter
- Linux-basierte Systeme mit eigens entwickeltem Netzwerk-Stack
- Hardwarebeschleunigte Netzwerkadapter für Raw Filtering
- Bidirektionale und unidirektionale Analyse und Filterung des Datenverkehrs möglich
- Vollständig kompatibel mit RFC-Design und -Parametern
- Wehrt Angriffe mit bis zu 1000 Gbps ab
Unsere DDoS-Schutzlösung kann auf mehrere Arten bereitgestellt werden
Internetanbindung durch S3 – der Kunde erhält sauberen Datenverkehr, denn ein Angriff wird automatisch gefiltert, ohne dass der Kunde ihn überhaupt bemerkt.
Es gibt zwei Möglichkeiten:
- Statisch – durch Bereitstellung unserer IP-Adressen
- Dynamisch – über BGP

Art der technischen Konfiguration
- Colocation eines Servers bei S3 (Miete eines physischen oder virtuellen Servers) – die Internetanbindung wird im S3 Data Center oder in einem der Partner-Rechenzentren per Cross-Connect hergestellt
- Installation von physischem Equipment beim Kunden – geeignet für Telekommunikationsunternehmen und Firmenkunden, die über ausreichend Internetkapazität verfügen, damit bei ihnen Equipment installiert werden kann, das Angriffe in ihrem Netzwerk filtert.
Mehr über das Benutzerportal
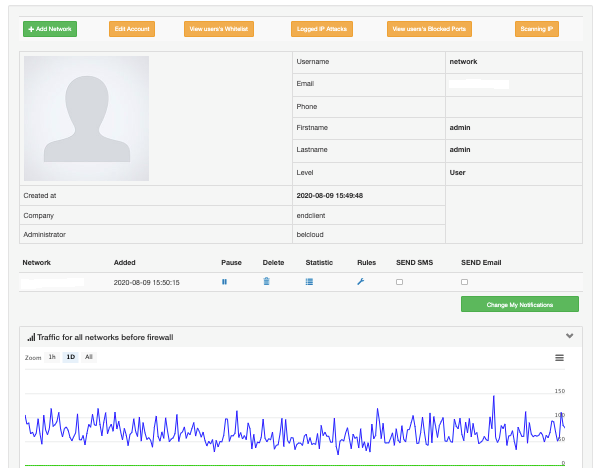
Dieses von S3 entwickelte Self-Service-Portal ermöglicht die Überwachung des Geräte-Clusters, der den Kunden schützt.
Vorteile des Portals:
- einfacher Zugang mit Benutzername und Passwort
- Überwachung der Datenverkehrsdiagramme (sauberer und schädlicher Datenverkehr)
- Liste mit detaillierten Informationen zu jedem Angriff
- Benachrichtigung per E-Mail und SMS bei einem Ereignis
- Verwaltung des DDoS-Schutzes selbst – Stoppen und Starten von Regeln, Aktivieren statischer Filter, Black- & Whitelist für IP-Adressen und Netze.
Unsere Kunden
Zu unseren Kunden zählen Hunderte Unternehmen aus allen Branchen:
- Banken und Finanzinstitute
- Staatliche Einrichtungen
- Onlineshops
- Medien
- Gaming-Server und viele mehr.

Nachricht erfolgreich gesendet!
Wir melden uns in Kürze bei Ihnen


.svg)
.svg)