Qu’est-ce qu’une attaque DDoS ?
Une attaque DDoS (Distributed Denial of Service Attack, ou attaque par déni de service distribué) est une attaque informatique qui vise à interrompre ou à ralentir partiellement les services d’une ressource donnée (appelée victime), afin de les rendre inaccessibles à ses utilisateurs.
Les victimes les plus fréquentes sont des serveurs web très connus, l’objectif étant de surcharger le serveur ou la ressource virtuelle visés, de sorte qu’ils ne puissent plus traiter les requêtes provenant d’Internet.
Comment cela peut-il affecter votre entreprise ?
Perte de clients
Atteinte à la réputation
Pertes financières
Comment fonctionne notre système ?

Types d’attaques DDoS
TCP :
- Invalid TCP MSS
- Invalid TCP WIN
- Invalid TCP SEQ
- TCP Statefull check
- Fragmented ACK Attack
- Booters TCP Flood
- TCP SYN+ACK Flood
- TCP FIN Flood
- TCP RESET Flood
- TCP ACK + PSH Flood
- TCP Fragments
- HTTP Flood
- HTTPS Flood
- Brute Force
- Connection Flood
- Low rate attack
- Slowloris Flood
- Apache Killer
- Buffer Overflow Attack
- LOIC (Low Orbit Ion Cannon)
UDP :
- Booters UDP scripts
- Invalid Checksum
- Invalid TTL
- Invalid Packet size
- HPING3 flooder
- UDP null packets
- DNS Reflection
- NTP Reflection
- SSDP Reflection
- MSSQL Reflection
- Portmap Reflection
- Chargen Reflection
- SNMP Reflection
- Bittorrent Reflection
- Memcached Reflection
- TFTP Reflection
- RIP Reflection
- LDAP Reflection
Autres :
- IP Spoofed packets
- ICMP port unreachable
- ICMP flood
- Smurf Attack
- Ping of Death
- Teardrop Attack
- SIP Attacks
- IPSec Attacks
À chaque nouveau type d’attaque DDoS visant l’adresse IP de l’un de nos clients, différent de ceux connus jusqu’ici, nous appliquons un filtrage pour arrêter le trafic malveillant. La menace détectée est ensuite enregistrée automatiquement pour tous les clients existants. L’ensemble du réseau et de l’infrastructure est ainsi protégé contre tout nouveau type d’attaque DDoS dès sa première détection.
La solution
S3 Company dispose de son propre système de protection DDoS.
Comme la plupart des produits à succès, celui-ci est né du besoin d’une meilleure solution que celles disponibles actuellement.
Notre expérience remonte à 2014, lorsque nos serveurs ont commencé à subir des attaques DDoS quotidiennes. Nous avons testé plusieurs systèmes de pare-feu existants, mais tous présentaient de nombreux inconvénients (principalement l’incapacité à arrêter les attaques).
La solution a été de créer notre propre système de protection DDoS, car le plus important face à un nouveau type d’attaque est le temps de réaction et la possibilité d’apporter rapidement des modifications. Notre système analyse le trafic en temps réel et permet d’ajouter rapidement de nouvelles règles et de nouveaux filtres.
Pourquoi notre solution de protection DDoS est-elle efficace ?
À chaque nouveau type d’attaque DDoS visant l’activité de l’un de nos clients et différent de ceux connus jusqu’alors, nous appliquons un filtrage pour bloquer le trafic malveillant.
La nouvelle menace est ensuite enregistrée automatiquement pour tous les clients existants.
Ainsi, l’ensemble du réseau et de l’infrastructure est protégé contre tous les nouveaux types d’attaques DDoS dès leur première détection.
Grâce à la diversité des entreprises qui nous font confiance et à notre politique de mise à jour, notre solution contre les attaques DDoS est aboutie, testée à maintes reprises, sans cesse améliorée et toujours en phase avec les nouvelles attaques.
Avantages de notre protection
-
1Activation facile – sans reconfigurer vos équipements de communication existants
-
2Conseil et support complet avant et après l’activation de la protection DDoS
-
3Votre trafic ne sera jamais mis en blackhole !
-
4Évolutivité illimitée grâce à la technologie de cluster
-
5Fonctionnement possible des appareils en couche 2 (bridge) et en couche 3 (routage)
-
6Ports 10G / 40G / 100G / 400G possibles
-
7Redondance – haute disponibilité, de type Master-Master, avec réplication complète entre les appareils
-
8Panneau web interactif pour les clients, avec la possibilité de modifier la configuration de la protection
Paramètres techniques
- Systèmes basés sur Linux avec une pile réseau sur mesure
- Adaptateurs réseau à accélération matérielle pour le filtrage brut
- Possibilité d’analyse et de filtrage bidirectionnels et unidirectionnels du trafic
- Entièrement conforme à la conception et aux paramètres des RFC
- Bloque les attaques jusqu’à 1000 Gbps
Notre solution de protection DDoS peut être fournie de plusieurs façons
Connectivité Internet fournie par S3 – le client reçoit un trafic propre : en cas d’attaque, celle-ci est filtrée automatiquement, sans même que le client s’en aperçoive.
Il existe deux possibilités :
- Statique – par la fourniture de nos adresses IP
- Dynamique – au moyen de BGP

Mode de configuration technique
- Colocation d’un serveur chez S3 (location d’un serveur physique ou virtuel) – une connexion Internet est établie au S3 Data Center ou dans l’un des centres de données partenaires, via cross-connect
- Installation d’équipements physiques dans les locaux du client – solution adaptée aux opérateurs télécoms et aux entreprises qui disposent d’une capacité Internet suffisante pour que des équipements soient installés chez eux afin de filtrer les attaques au sein de leur réseau.
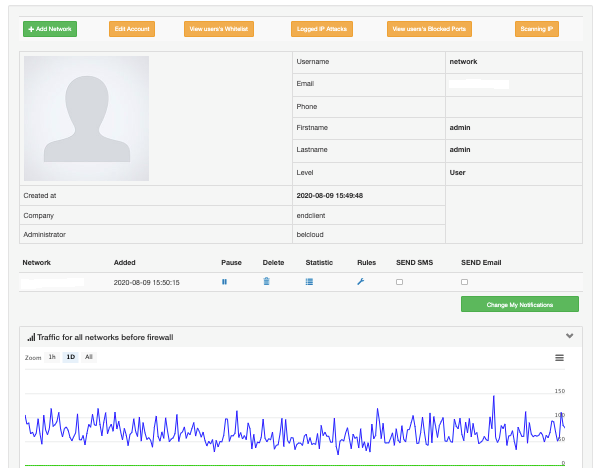
En savoir plus sur le portail utilisateur
Développé par S3, ce portail en libre-service permet de superviser le cluster d’appareils qui protège le client.
Avantages du portail :
- accès facile par nom d’utilisateur et mot de passe
- supervision des graphiques de trafic (légitime et malveillant)
- liste d’informations détaillées pour chaque attaque
- notification par e-mail et SMS en cas d’événement
- gestion de la protection DDoS elle-même – arrêt, lancement de règles, activation de filtres statiques, liste noire & liste blanche d’adresses IP et de réseaux.
Nos clients
Nos clients se comptent par centaines, dans tous les secteurs d’activité :
- Banques et institutions financières
- Organismes gouvernementaux
- Boutiques en ligne
- Médias
- Serveurs de jeux et bien d’autres.

Message envoyé avec succès !
Nous vous répondrons dans les plus brefs délais


.svg)
.svg)