Что такое DDoS-атака?
DDoS-атака (Distributed Denial of Service Attack, распределенная атака типа «отказ в обслуживании») — это хакерская атака, цель которой — остановить или частично замедлить работу сервисов определенного ресурса (называемого жертвой) и сделать их недоступными для целевых пользователей.
Чаще всего жертвами становятся известные веб-серверы: цель — перегрузить атакуемый сервер или виртуальный ресурс так, чтобы он не мог обрабатывать запросы из интернета.
Как это может повлиять на ваш бизнес?
Потеря клиентов
Ущерб репутации
Финансовые потери
Как работает наша система?

Виды DDoS-атак
TCP:
- Invalid TCP MSS
- Invalid TCP WIN
- Invalid TCP SEQ
- TCP Statefull check
- Fragmented ACK Attack
- Booters TCP Flood
- TCP SYN+ACK Flood
- TCP FIN Flood
- TCP RESET Flood
- TCP ACK + PSH Flood
- TCP Fragments
- HTTP Flood
- HTTPS Flood
- Brute Force
- Connection Flood
- Low rate attack
- Slowloris Flood
- Apache Killer
- Buffer Overflow Attack
- LOIC (Low Orbit Ion Cannon)
UDP:
- Booters UDP scripts
- Invalid Checksum
- Invalid TTL
- Invalid Packet size
- HPING3 flooder
- UDP null packets
- DNS Reflection
- NTP Reflection
- SSDP Reflection
- MSSQL Reflection
- Portmap Reflection
- Chargen Reflection
- SNMP Reflection
- Bittorrent Reflection
- Memcached Reflection
- TFTP Reflection
- RIP Reflection
- LDAP Reflection
Другие:
- IP Spoofed packets
- ICMP port unreachable
- ICMP flood
- Smurf Attack
- Ping of Death
- Teardrop Attack
- SIP Attacks
- IPSec Attacks
При каждом новом типе DDoS-атаки на IP-адрес нашего клиента, отличающемся от уже известных, мы применяем фильтрацию, чтобы остановить вредоносный трафик. Затем обнаруженная угроза автоматически регистрируется для всех существующих клиентов. Так вся сеть и инфраструктура оказываются защищены от каждого нового типа DDoS-атак сразу после его первого обнаружения.
Решение
S3 Company располагает собственной системой защиты от DDoS.
Как и большинство успешных продуктов, она родилась из потребности в лучшем решении, чем доступные на данный момент.
Наш опыт берет начало в 2014 году, когда наши серверы стали ежедневно подвергаться DDoS-атакам. Мы протестировали несколько существующих межсетевых экранов, но у всех было много недостатков (главным образом они не останавливали атаки).
Решением стало создание собственной системы защиты от DDoS, ведь самое важное при противодействии новому типу атак — время реакции и возможность быстро вносить изменения. Наша система анализирует трафик в реальном времени и позволяет быстро добавлять новые правила и фильтры.
Почему наше решение для защиты от DDoS работает?
При каждой DDoS-атаке нового типа на бизнес нашего клиента, отличающейся от известных ранее, мы применяем фильтрацию, чтобы остановить вредоносный трафик.
Затем новая угроза автоматически регистрируется для всех существующих клиентов.
Таким образом, вся сеть и инфраструктура защищены от всех новых типов DDoS-атак сразу после того, как они обнаружены впервые.
Благодаря разнообразию компаний, которые нам доверяют, и нашей политике обновлений наше решение против DDoS-атак хорошо отлажено, многократно протестировано, усовершенствовано и всегда учитывает новые атаки.
Преимущества нашей защиты
-
1Простая активация — перенастраивать имеющееся у вас коммуникационное оборудование не нужно
-
2Консультации и полная поддержка до и после активации защиты от DDoS
-
3Ваш трафик никогда не будет отправлен в blackhole!
-
4Неограниченная масштабируемость благодаря кластерной технологии
-
5Возможность работы устройств на уровне Layer 2 (мост) и Layer 3 (маршрутизация)
-
6Возможность использования портов 10G / 40G / 100G / 400G
-
7Резервирование — High Availability типа Master-Master с полной репликацией между устройствами
-
8Интерактивная веб-панель для клиентов с возможностью изменять конфигурацию защиты
Технические параметры
- Системы на базе Linux с собственным сетевым стеком
- Сетевые адаптеры с аппаратным ускорением для raw-фильтрации
- Возможность двунаправленного и однонаправленного анализа и фильтрации трафика
- Полная совместимость с архитектурой и параметрами RFC
- Останавливает атаки мощностью до 1000 Gbps
Наше решение для защиты от DDoS может предоставляться несколькими способами
Интернет-подключение от S3 — клиент получает чистый трафик, поскольку в случае атаки она автоматически фильтруется, и клиент даже не узнает о ней.
Возможны два варианта:
- Статически — с предоставлением наших IP-адресов
- Динамически — посредством BGP

Способ технической конфигурации
- Колокация сервера в S3 (аренда физического или виртуального) — интернет-подключение организуется в S3 Data Center или в одном из партнерских дата-центров через cross-connect
- Установка физического оборудования на площадке клиента — подходит для телеком-операторов и корпоративных клиентов, у которых достаточно пропускной способности интернет-канала, чтобы установить у себя оборудование для фильтрации атак в своей сети.
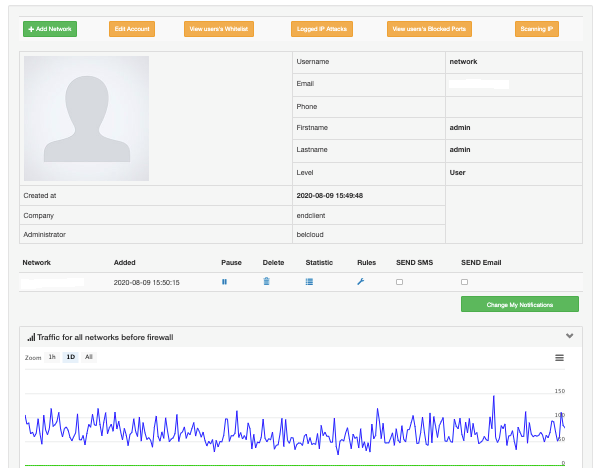
Подробнее о пользовательском портале
Этот портал самообслуживания, разработанный S3, позволяет наблюдать за кластером устройств, защищающих клиента.
Преимущества портала:
- простой доступ по имени пользователя и паролю
- мониторинг графиков трафика (чистого и вредоносного)
- список с подробной информацией о каждой атаке
- уведомления по электронной почте и SMS при возникновении события
- управление самой защитой от DDoS — остановка и запуск правил, активация статических фильтров, черный и белый списки (black & white list) IP-адресов и сетей.
Наши клиенты
У нас сотни клиентов из всех сфер бизнеса:
- Банки и финансовые учреждения
- Государственные организации
- Интернет-магазины
- СМИ
- Игровые серверы и многое другое.

Сообщение успешно отправлено!
Мы свяжемся с вами в ближайшее время


.svg)
.svg)