Czym jest atak DDoS?
Atak DDoS (ang. Distributed Denial of Service Attack – rozproszony atak odmowy usługi) to atak hakerski, którego celem jest zatrzymanie lub częściowe spowolnienie usług danego zasobu (nazywanego ofiarą), tak aby stały się niedostępne dla jego docelowych użytkowników.
Ofiarami są najczęściej znane serwery WWW, a celem jest przeciążenie zaatakowanego serwera lub zasobu wirtualnego tak, aby nie był w stanie obsługiwać żądań z internetu.
Jak może to wpłynąć na Państwa działalność?
Utrata klientów
Uszczerbek na reputacji
Straty finansowe
Jak działa nasz system?

Rodzaje ataków DDoS
TCP:
- Invalid TCP MSS
- Invalid TCP WIN
- Invalid TCP SEQ
- TCP Statefull check
- Fragmented ACK Attack
- Booters TCP Flood
- TCP SYN+ACK Flood
- TCP FIN Flood
- TCP RESET Flood
- TCP ACK + PSH Flood
- TCP Fragments
- HTTP Flood
- HTTPS Flood
- Brute Force
- Connection Flood
- Low rate attack
- Slowloris Flood
- Apache Killer
- Buffer Overflow Attack
- LOIC (Low Orbit Ion Cannon)
UDP:
- Booters UDP scripts
- Invalid Checksum
- Invalid TTL
- Invalid Packet size
- HPING3 flooder
- UDP null packets
- DNS Reflection
- NTP Reflection
- SSDP Reflection
- MSSQL Reflection
- Portmap Reflection
- Chargen Reflection
- SNMP Reflection
- Bittorrent Reflection
- Memcached Reflection
- TFTP Reflection
- RIP Reflection
- LDAP Reflection
Inne:
- IP Spoofed packets
- ICMP port unreachable
- ICMP flood
- Smurf Attack
- Ping of Death
- Teardrop Attack
- SIP Attacks
- IPSec Attacks
Przy każdym nowym typie ataku DDoS na adres IP naszego klienta, innym niż dotychczas znane, stosujemy filtrowanie, które zatrzymuje złośliwy ruch. Wykryte zagrożenie jest następnie automatycznie rejestrowane dla wszystkich obecnych klientów. Dzięki temu cała sieć i infrastruktura są chronione przed każdym nowym typem ataku DDoS już od chwili jego pierwszego wykrycia.
Rozwiązanie
S3 Company dysponuje własnym systemem ochrony przed DDoS.
Jak większość udanych produktów, powstał on z potrzeby znalezienia lepszego rozwiązania niż te obecnie dostępne.
Nasze doświadczenie sięga 2014 roku, kiedy nasze serwery zaczęły być codziennie celem ataków DDoS. Przetestowaliśmy kilka istniejących systemów firewall, ale wszystkie miały wiele wad (przede wszystkim nie zatrzymywały ataków).
Rozwiązaniem było stworzenie własnego systemu ochrony przed DDoS, ponieważ przy odpieraniu nowego typu ataku najważniejsze są czas reakcji i możliwość szybkiego wprowadzania zmian. Nasz system analizuje ruch w czasie rzeczywistym i pozwala szybko dodawać nowe reguły i filtry.
Dlaczego nasze rozwiązanie ochrony przed DDoS działa?
Przy każdym nowym typie ataku DDoS na firmę naszego klienta, różniącym się od dotychczas znanych, stosujemy filtrowanie, które zatrzymuje złośliwy ruch.
Nowe zagrożenie jest następnie automatycznie rejestrowane dla wszystkich obecnych klientów.
W ten sposób cała sieć i infrastruktura są chronione przed wszystkimi nowymi typami ataków DDoS od chwili ich pierwszego wykrycia.
Dzięki różnorodności firm, które nam ufają, oraz naszej polityce aktualizacji nasze rozwiązanie chroniące przed atakami DDoS jest dopracowane, wielokrotnie testowane, stale ulepszane i zawsze dostosowane do nowych ataków.
Zalety naszej ochrony
-
1Łatwa aktywacja – bez konieczności rekonfiguracji Państwa dotychczasowego sprzętu komunikacyjnego
-
2Konsultacje i pełne wsparcie zarówno przed aktywacją ochrony przed DDoS, jak i po niej
-
3Państwa ruch nigdy nie zostanie objęty blackholingiem!
-
4Nieograniczona skalowalność dzięki technologii klastrowej
-
5Możliwość pracy urządzeń w warstwie 2 (bridge) i w warstwie 3 (routing)
-
6Możliwość korzystania z portów 10G / 40G / 100G / 400G
-
7Redundancja – wysoka dostępność (High Availability) typu Master-Master, z pełną replikacją między urządzeniami
-
8Interaktywny panel WWW dla klientów, z możliwością zmiany konfiguracji ochrony
Parametry techniczne
- Systemy oparte na Linuksie z autorskim stosem sieciowym
- Karty sieciowe z akceleracją sprzętową do filtrowania pakietów (raw filtering)
- Możliwość dwukierunkowej i jednokierunkowej analizy oraz filtrowania ruchu
- Pełna zgodność z założeniami i parametrami RFC
- Zatrzymuje ataki o przepustowości do 1000 Gbps
Nasze rozwiązanie ochrony przed DDoS możemy dostarczyć na kilka sposobów
Łączność internetowa zapewniana przez S3 – klient otrzymuje czysty ruch, ponieważ w razie ataku jest on automatycznie odfiltrowywany, a klient nawet tego nie zauważa.
Dostępne są dwie możliwości:
- Statycznie – poprzez udostępnienie naszych adresów IP
- Dynamicznie – za pośrednictwem BGP

Sposób konfiguracji technicznej
- Kolokacja serwera w S3 (wynajem serwera fizycznego lub wirtualnego) – połączenie internetowe jest zestawiane w S3 Data Center lub w jednym z partnerskich centrów danych, poprzez cross-connect
- Instalacja fizycznego sprzętu w siedzibie klienta – rozwiązanie odpowiednie dla operatorów telekomunikacyjnych i klientów korporacyjnych, którzy dysponują wystarczającą przepustowością łącza internetowego, aby zainstalować u siebie sprzęt filtrujący ataki we własnej sieci.
Więcej o portalu użytkownika
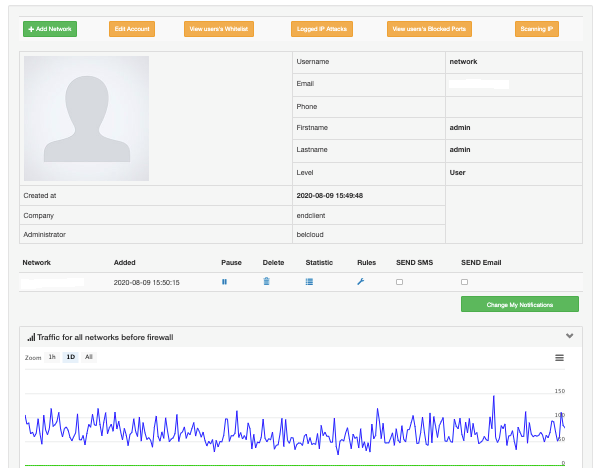
Opracowany przez S3 samoobsługowy portal umożliwia monitorowanie klastra urządzeń chroniących klienta.
Zalety portalu:
- łatwy dostęp za pomocą nazwy użytkownika i hasła
- umożliwia monitorowanie wykresów ruchu (czystego i złośliwego)
- lista szczegółowych informacji o każdym ataku
- powiadomienia e-mailem i SMS-em w razie zdarzenia
- zarządzanie samą ochroną przed DDoS – zatrzymywanie i uruchamianie reguł, aktywacja filtrów statycznych, czarna i biała lista (black & white list) adresów IP i sieci.
Nasi klienci
Mamy setki klientów ze wszystkich branż:
- Banki i instytucje finansowe
- Instytucje rządowe
- Sklepy internetowe
- Media
- Serwery gier i wiele innych.

Wiadomość została wysłana!
Wkrótce się z Państwem skontaktujemy


.svg)
.svg)