¿Qué es un ataque DDoS?
Un ataque DDoS (ataque de denegación de servicio distribuido) es un ataque informático cuyo objetivo es detener o ralentizar parcialmente los servicios de un recurso determinado (denominado víctima), de modo que resulten inaccesibles para sus usuarios.
Las víctimas más habituales son servidores web muy conocidos, y el objetivo es sobrecargar el servidor o el recurso virtual atacado para que no pueda atender las solicitudes procedentes de Internet.
¿Cómo puede afectar esto a su negocio?
Pérdida de clientes
Daño a la reputación
Pérdidas económicas
¿Cómo funciona nuestro sistema?

Tipos de ataques DDoS
TCP:
- Invalid TCP MSS
- Invalid TCP WIN
- Invalid TCP SEQ
- TCP Statefull check
- Fragmented ACK Attack
- Booters TCP Flood
- TCP SYN+ACK Flood
- TCP FIN Flood
- TCP RESET Flood
- TCP ACK + PSH Flood
- TCP Fragments
- HTTP Flood
- HTTPS Flood
- Brute Force
- Connection Flood
- Low rate attack
- Slowloris Flood
- Apache Killer
- Buffer Overflow Attack
- LOIC (Low Orbit Ion Cannon)
UDP:
- Booters UDP scripts
- Invalid Checksum
- Invalid TTL
- Invalid Packet size
- HPING3 flooder
- UDP null packets
- DNS Reflection
- NTP Reflection
- SSDP Reflection
- MSSQL Reflection
- Portmap Reflection
- Chargen Reflection
- SNMP Reflection
- Bittorrent Reflection
- Memcached Reflection
- TFTP Reflection
- RIP Reflection
- LDAP Reflection
Otros:
- IP Spoofed packets
- ICMP port unreachable
- ICMP flood
- Smurf Attack
- Ping of Death
- Teardrop Attack
- SIP Attacks
- IPSec Attacks
Ante cada nuevo tipo de ataque DDoS contra la dirección IP de uno de nuestros clientes, distinto de los conocidos hasta ahora, aplicamos un filtrado que detiene el tráfico malicioso. A continuación, la amenaza detectada se registra automáticamente para todos los clientes existentes. Así, toda la red y la infraestructura quedan protegidas frente a cada nuevo tipo de ataque DDoS desde el momento en que se detecta por primera vez.
La solución
S3 Company cuenta con su propio sistema de protección DDoS.
Como la mayoría de los productos de éxito, este nació de la necesidad de una solución mejor que las disponibles actualmente.
Nuestra experiencia se remonta a 2014, cuando nuestros servidores empezaron a recibir ataques DDoS a diario. Realizamos pruebas con varios sistemas de firewall existentes, pero todos presentaban muchos inconvenientes (sobre todo, no lograban detener los ataques).
La solución fue crear nuestro propio sistema de protección DDoS, porque lo más importante al hacer frente a un nuevo tipo de ataque es el tiempo de respuesta y la capacidad de realizar cambios con rapidez. Nuestro sistema analiza el tráfico en tiempo real y permite añadir rápidamente nuevas reglas y filtros.
¿Por qué funciona nuestra solución de protección DDoS?
Ante cada nuevo tipo de ataque DDoS contra el negocio de un cliente nuestro, distinto de los conocidos hasta el momento, aplicamos un filtrado que detiene el tráfico malicioso.
A continuación, la nueva amenaza se registra automáticamente para todos los clientes existentes.
De este modo, toda la red y la infraestructura quedan protegidas frente a todos los nuevos tipos de ataques DDoS en cuanto se detectan por primera vez.
Gracias a los distintos tipos de empresas que confían en nosotros y a nuestra política de actualización, nuestra solución contra los ataques DDoS está muy perfeccionada, se ha probado y mejorado repetidamente y siempre está al día frente a los nuevos ataques.
Ventajas de nuestra protección
-
1Activación sencilla – sin necesidad de reconfigurar sus equipos de comunicaciones existentes
-
2Asesoramiento y soporte completo antes y después de la activación de la protección DDoS
-
3¡Su tráfico nunca se enviará a un blackhole!
-
4Escalabilidad ilimitada gracias a la tecnología de clúster
-
5Posibilidad de que los dispositivos funcionen en capa 2 (bridge) y capa 3 (routing)
-
6Posibilidad de puertos de 10G / 40G / 100G / 400G
-
7Redundancia – alta disponibilidad de tipo Master-Master, con replicación completa entre dispositivos
-
8Panel web interactivo para clientes, con posibilidad de modificar la configuración de la protección
Parámetros técnicos
- Sistemas basados en Linux con pila de red de desarrollo propio
- Adaptadores de red con aceleración por hardware para el filtrado raw
- Posibilidad de análisis y filtrado de tráfico bidireccional y unidireccional
- Totalmente compatible con el diseño y los parámetros de las RFC
- Detiene ataques de hasta 1000 Gbps
Nuestra solución de protección DDoS puede ofrecerse de varias formas
Conectividad a Internet proporcionada por S3 – el cliente recibe tráfico limpio, ya que, cuando se produce un ataque, este se filtra automáticamente y el cliente ni siquiera lo percibe.
Existen dos posibilidades:
- Estática – mediante la asignación de nuestras direcciones IP
- Dinámica – mediante BGP

Método de configuración técnica
- Colocation de un servidor en S3 (alquiler de uno físico o virtual) – se establece una conexión a Internet en S3 Data Center o en uno de los centros de datos asociados, mediante cross-connect
- Instalación de equipos físicos en las instalaciones del cliente – adecuada para operadores de telecomunicaciones y clientes corporativos que disponen de capacidad de Internet suficiente para que se instalen en su sede equipos que filtren los ataques en su red.
Más sobre el portal de usuario
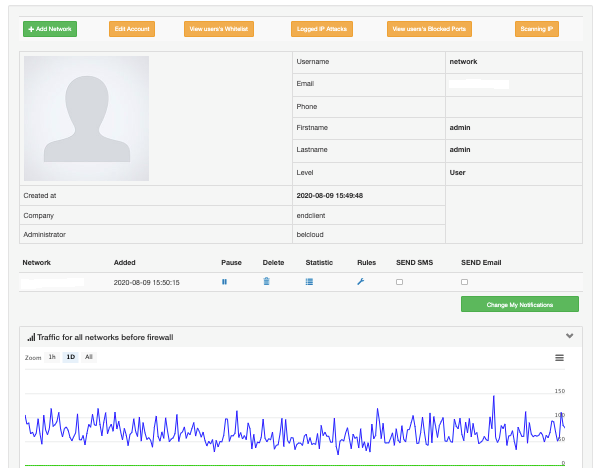
Desarrollado por S3, este portal de autogestión le permite monitorizar el clúster de dispositivos que protege al cliente.
Ventajas del portal:
- acceso sencillo mediante nombre de usuario y contraseña
- permite monitorizar los gráficos de tráfico (limpio y malicioso)
- lista con información detallada de cada ataque
- notificación por correo electrónico y SMS ante cada evento
- gestión de la propia protección DDoS – detención y puesta en marcha de reglas, activación de filtros estáticos, listas negra y blanca (black & white list) de direcciones IP y redes.
Nuestros clientes
Contamos con cientos de clientes de todos los sectores empresariales:
- Bancos y entidades financieras
- Organismos gubernamentales
- Tiendas en línea
- Medios de comunicación
- Servidores de juegos y mucho más.

¡Mensaje enviado correctamente!
Nos pondremos en contacto con usted en breve


.svg)
.svg)