Що таке DDoS-атака?
DDoS-атака (Distributed Denial of Service Attack, розподілена атака типу «відмова в обслуговуванні») — це хакерська атака, яка має на меті зупинити або частково сповільнити роботу сервісів певного ресурсу (так званої жертви) та зробити їх недоступними для цільових користувачів.
Найчастіше жертвами стають відомі вебсервери, а мета полягає в тому, щоб перевантажити атакований сервер або віртуальний ресурс так, аби він не міг обробляти запити з інтернету.
Як це може вплинути на ваш бізнес?
Втрата клієнтів
Підрив репутації
Фінансові втрати
Як працює наша система?

Види DDoS-атак
TCP:
- Invalid TCP MSS
- Invalid TCP WIN
- Invalid TCP SEQ
- TCP Statefull check
- Fragmented ACK Attack
- Booters TCP Flood
- TCP SYN+ACK Flood
- TCP FIN Flood
- TCP RESET Flood
- TCP ACK + PSH Flood
- TCP Fragments
- HTTP Flood
- HTTPS Flood
- Brute Force
- Connection Flood
- Low rate attack
- Slowloris Flood
- Apache Killer
- Buffer Overflow Attack
- LOIC (Low Orbit Ion Cannon)
UDP:
- Booters UDP scripts
- Invalid Checksum
- Invalid TTL
- Invalid Packet size
- HPING3 flooder
- UDP null packets
- DNS Reflection
- NTP Reflection
- SSDP Reflection
- MSSQL Reflection
- Portmap Reflection
- Chargen Reflection
- SNMP Reflection
- Bittorrent Reflection
- Memcached Reflection
- TFTP Reflection
- RIP Reflection
- LDAP Reflection
Інше:
- IP Spoofed packets
- ICMP port unreachable
- ICMP flood
- Smurf Attack
- Ping of Death
- Teardrop Attack
- SIP Attacks
- IPSec Attacks
Щоразу, коли на IP-адресу нашого клієнта спрямовано DDoS-атаку нового типу, відмінного від уже відомих, ми застосовуємо фільтрацію, щоб зупинити шкідливий трафік. Після цього виявлена загроза автоматично реєструється для всіх наявних клієнтів. Так уся мережа та інфраструктура захищені від кожного нового типу DDoS-атак одразу після його першого виявлення.
Рішення
S3 Company має власну систему захисту від DDoS.
Як і більшість успішних продуктів, вона з’явилася через потребу в кращому рішенні, ніж ті, що доступні на ринку.
Наш досвід бере початок у 2014 році, коли наші сервери почали щодня зазнавати DDoS-атак. Ми протестували кілька наявних міжмережевих екранів, але всі вони мали багато недоліків (здебільшого не могли зупинити атаки).
Рішенням стало створення власної системи захисту від DDoS, адже в протидії новому типу атак найважливіше — час реагування та можливість швидко вносити зміни. Наша система аналізує трафік у реальному часі та дає змогу швидко додавати нові правила й фільтри.
Чому наше рішення для захисту від DDoS працює?
Із кожним новим типом DDoS-атаки на бізнес нашого клієнта, відмінним від уже відомих, ми застосовуємо фільтрацію, щоб зупинити шкідливий трафік.
Після цього нова загроза автоматично реєструється для всіх наявних клієнтів.
Так уся мережа та інфраструктура стають захищеними від усіх нових типів DDoS-атак, щойно їх виявлено вперше.
Завдяки тому, що нам довіряють компанії з різних сфер бізнесу, і завдяки нашій політиці оновлень наше рішення проти DDoS-атак добре відшліфоване, багаторазово протестоване, вдосконалене та завжди відповідає новим атакам.
Переваги нашого захисту
-
1Проста активація — без потреби переналаштовувати ваше наявне комунікаційне обладнання
-
2Консультації та повна підтримка до і після активації захисту від DDoS
-
3Ваш трафік ніколи не буде спрямовано в blackhole!
-
4Необмежене масштабування завдяки кластерній технології
-
5Можливість роботи пристроїв на рівнях Layer 2 (bridge) і Layer 3 (routing)
-
6Можливість використання портів 10G / 40G / 100G / 400G
-
7Резервування — High Availability типу Master-Master із повною реплікацією між пристроями
-
8Інтерактивна вебпанель для клієнтів із можливістю змінювати конфігурацію захисту
Технічні параметри
- Системи на базі Linux із власним мережевим стеком
- Мережеві адаптери з апаратним прискоренням для raw-фільтрації
- Можливість двонапрямного та однонапрямного аналізу й фільтрації трафіку
- Повна сумісність з архітектурою та параметрами RFC
- Зупиняє атаки потужністю до 1000 Gbps
Наше рішення для захисту від DDoS може надаватися кількома способами
Інтернет-зв’язність від S3 — клієнт отримує чистий трафік: у разі атаки вона автоматично фільтрується, і клієнт навіть не дізнається про неї.
Є два варіанти:
- Статично — шляхом надання наших IP-адрес
- Динамічно — за допомогою BGP

Спосіб технічної конфігурації
- Колокація сервера в S3 (оренда фізичного або віртуального) — інтернет-з’єднання будується в S3 Data Center або в одному з партнерських дата-центрів через cross-connect
- Встановлення фізичного обладнання на майданчику клієнта — підходить для телеком-операторів і корпоративних клієнтів, які мають достатню пропускну здатність інтернет-каналу, щоб розмістити в себе обладнання для фільтрації атак у власній мережі.
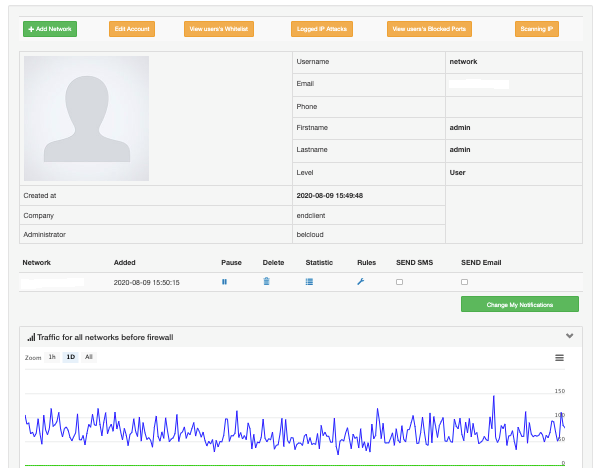
Докладніше про портал користувача
Цей портал самообслуговування, розроблений S3, дає змогу стежити за кластером пристроїв, які захищають клієнта.
Переваги порталу:
- простий доступ за іменем користувача та паролем
- перегляд графіків трафіку (чистого та шкідливого)
- список із докладною інформацією про кожну атаку
- сповіщення електронною поштою та SMS у разі події
- керування самим захистом від DDoS — зупинення та запуск правил, активація статичних фільтрів, чорний і білий списки (black & white list) IP-адрес і мереж.
Наші клієнти
У нас сотні клієнтів з усіх сфер бізнесу:
- Банки та фінансові установи
- Державні організації
- Інтернет-магазини
- Медіа
- Ігрові сервери та багато іншого.

Повідомлення успішно надіслано!
Ми зв’яжемося з вами найближчим часом


.svg)
.svg)